全球网络空间测绘 技术体系、安全应用与软硬件支撑
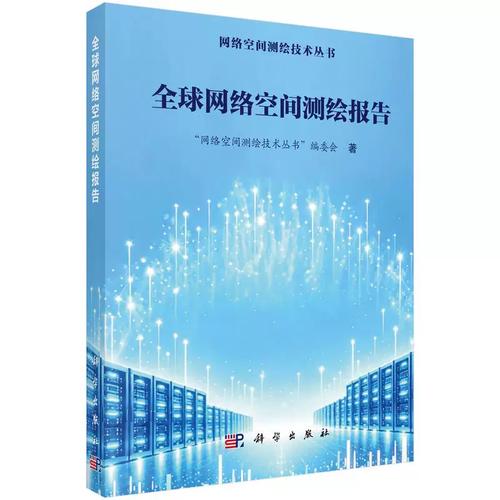
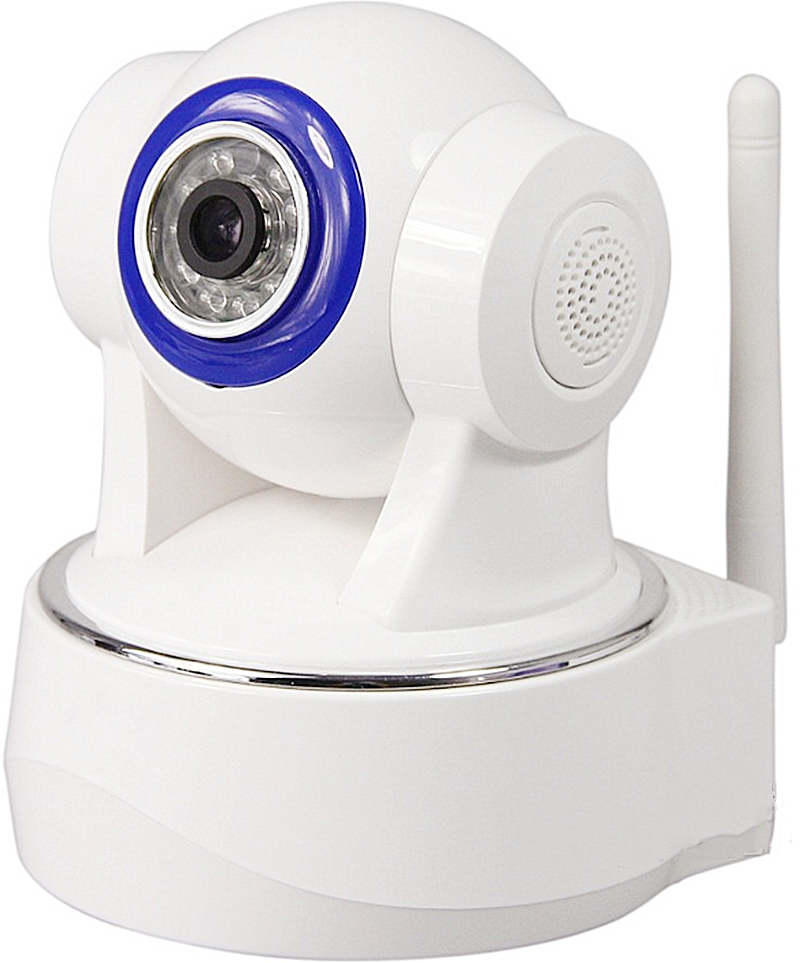
网络空间测绘已成为理解全球互联网基础设施、识别安全风险的关键技术手段。它通过对全球IP地址、开放端口、服务指纹、设备类型等信息进行系统性探测与分析,构建出网络空间的“地图”,为学术研究、企业运维和国家安全提供决策依据。\n\n一、网络空间测绘的技术原理与流程\n\n网络空间测绘本质上是主动测量与被动数据分析的结合。其基本流程包括:目标发现(地址空间划分与存活性扫描)、协议识别(通过端口探测和响应特征判断服务类型)、指纹提取(利用Banner、TLS证书、特定字段识别设备与软件版本)、数据融合(整合WHOIS、BGP、DNS等多源信息)和可视化表达。常用的主动探测协议涵盖TCP SYN扫描、UDP探测、ICMP探测以及应用层协议请求(HTTP、SSH、FTP等)。被动测量则依赖流量镜像和日志分析,避免直接接触目标网络。\n\n二、全球测绘覆盖范围与典型结果\n\n全球网络空间测绘报告通常涵盖IPv4与IPv6地址空间、域名与证书生态、工控协议暴露面、云服务商拓扑结构、物联网设备分布等多个维度。高频率测绘平台(如Shodan、Censys、ZoomEye、FOFA)与学术调查(如CAIDA、RIPE Atlas)形成互补。近年报告显示:全球仍有大量工业控制协议(如Modbus、S7Comm)暴露于公网,数千个MongoDB和Redis实例未启用认证;边缘设备如路由器和管理接口占比偏高;家庭物联网摄像头与NAS服务成为弱口令攻击的重灾区。这些测绘结果揭示了地表网络与硬件资产的脆弱分布。\n\n三、计算机安全视角下的软硬件关联分析\n\n网络测绘数据与CVE漏洞库、设备指纹库(如nmap-service-probes、JARM)关联,可快速定位存在已知漏洞的实时在线设备。举例来说,通过响应头部的软件版本信息匹配CVE-2024-3400(Palo Alto Networks PAN-OS漏洞),能够在几小时内归纳全球可能存在风险的设备清单,辅助漏洞预警与应急响应。在软件安全层面,测绘支持对跨境CDN劫持、异常证书签发、加密协议版本分布的长期监测\
如若转载,请注明出处:http://www.qknswcs.com/product/21.html
更新时间:2026-11-01 01:43:33